
Věrnostní program a GDPR: které zprávy potřebují souhlas zákazníka
 Oleksii Andriiuk
Zakladatel
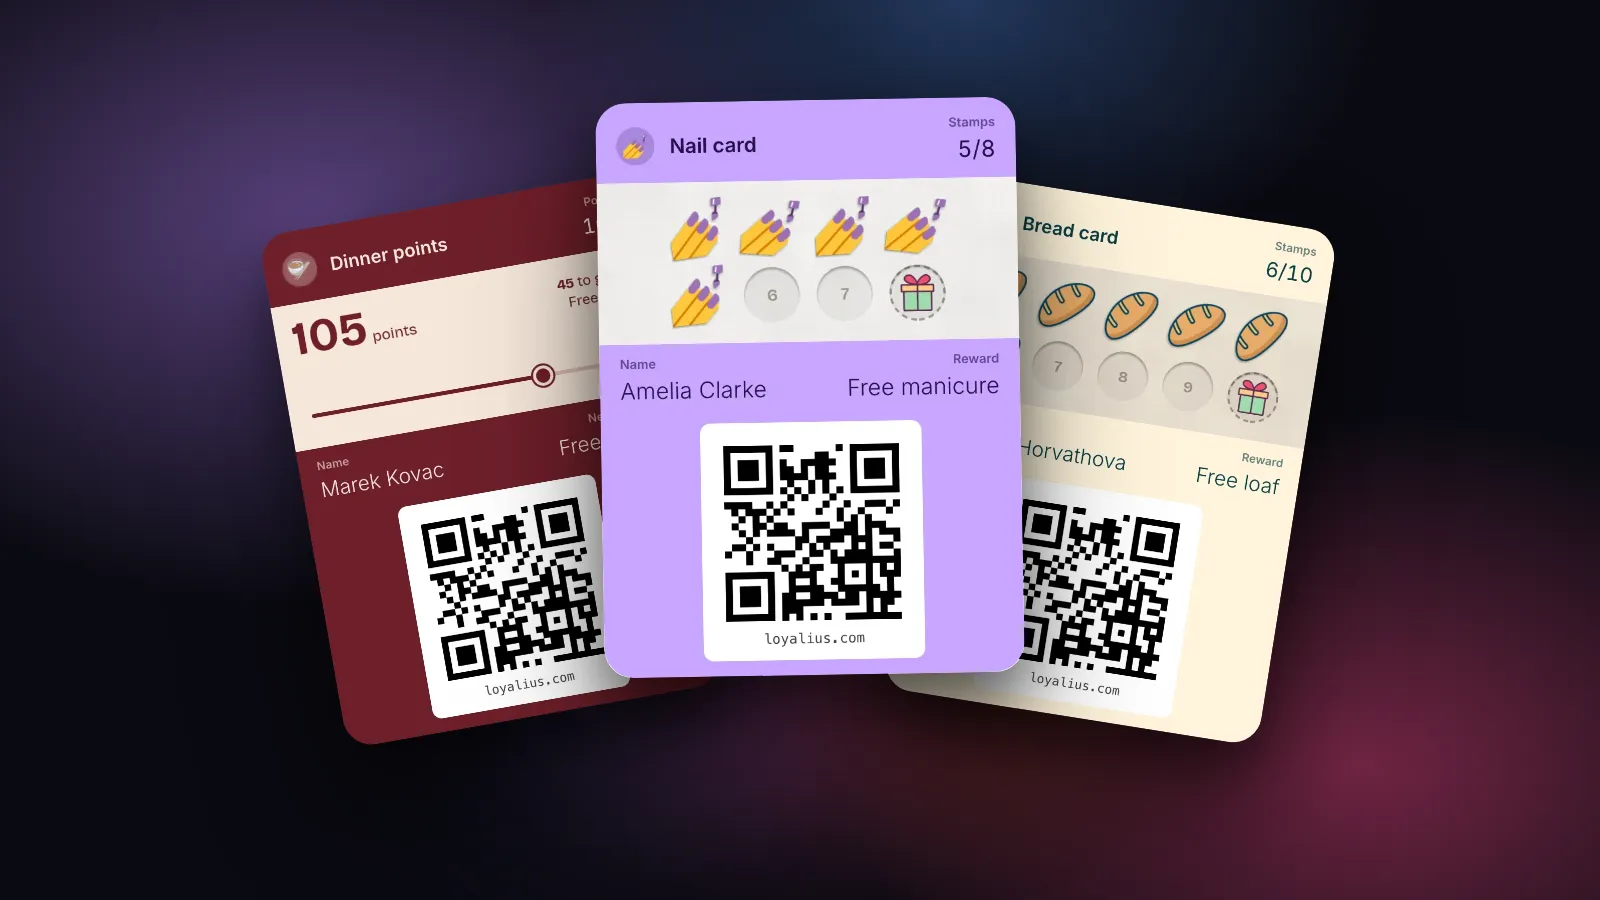
Věrnostní program v souladu s GDPR potřebuje dvě oddělené věci: důvod uchovávat údaje zákazníka, aby karta fungovala, a samostatné ano dřív, než mu pošleš marketing. Aktualizace karty, například „přibylo razítko“ nebo „tvoje odměna je připravená“, patří k provozu karty. Reklamní zprávy, například „chybíš nám, čeká tě razítko zdarma“ nebo narozeninový dárek, potřebují souhlas, který zákazník dal sám: prázdné políčko při registraci, které si zaškrtne sám, záznam o tomto souhlasu a snadnou cestu ven v každé zprávě.
Píšu to právě teď, protože v prosinci posílají majitelé nejvíc zpráv a s nimi přicházejí otázky: „Můžu napsat všem, kdo mají moji kartu?“ „Je zpráva ve Walletu totéž co e-mail?“ Když jsem v listopadu 2026 četl stránky, které Google ukazuje na „GDPR věrnostní program“, mluvily o SMS a newsletterech. Žádná nezmiňuje zprávu na kartě ve Walletu. Proto tady vysvětluju, jak funguje souhlas u věrnostní karty ve Walletu, od QR plakátu až po odhlášení. Nejsem právník a tohle není právní poradenství. Je to to, co říkají oficiální texty, přeložené do řeči obchodu, plus jak bych to nastavil já.
Co znamená GDPR pro věrnostní program
GDPR je zákon EU o ochraně osobních údajů a věrnostní program pod něj spadá, jakmile je karta spojená s konkrétním člověkem: jméno, e-mail, historie návštěv. O tom, co se s těmito údaji děje, rozhoduje podnik, který kartu vydává, takže za ně také odpovídá. Platforma za kartou údaje zpracovává podle jeho pokynů.
Provoz samotné karty je ta snadná část. Zákazník chtěl kartu, takže potřebuješ jeho e-mail, abys mu ji poslal, jeho návštěvy, abys počítal razítka, a jeho zůstatek, abys ukázal odměnu. Tyto údaje slouží kartě, o kterou požádal.
Marketing je jiný účel a GDPR posuzuje každý účel zvlášť. Evropský sbor pro ochranu osobních údajů, který vydává pokyny EU k souhlasu, je jasný ve třech bodech (podle jeho shrnutí o souhlasu z dubna 2026, v angličtině):
- Předem zaškrtnuté políčko není souhlas. Zákazník si ho musí zaškrtnout sám.
- Souhlas svázaný s něčím jiným není svobodný. Když karta funguje jen tehdy, když zákazník přijme marketing, takový souhlas se nepočítá.
- Odvolat souhlas musí být stejně snadné jako ho dát.
Které zprávy věrnostního programu potřebují souhlas?
Zprávy, které propagují návštěvu, nabídku nebo produkt, souhlas potřebují; zprávy, které oznamují, co se stalo na kartě, ho obvykle nepotřebují. Rozhoduje, co ve zprávě stojí, ne kterým kanálem přijde.
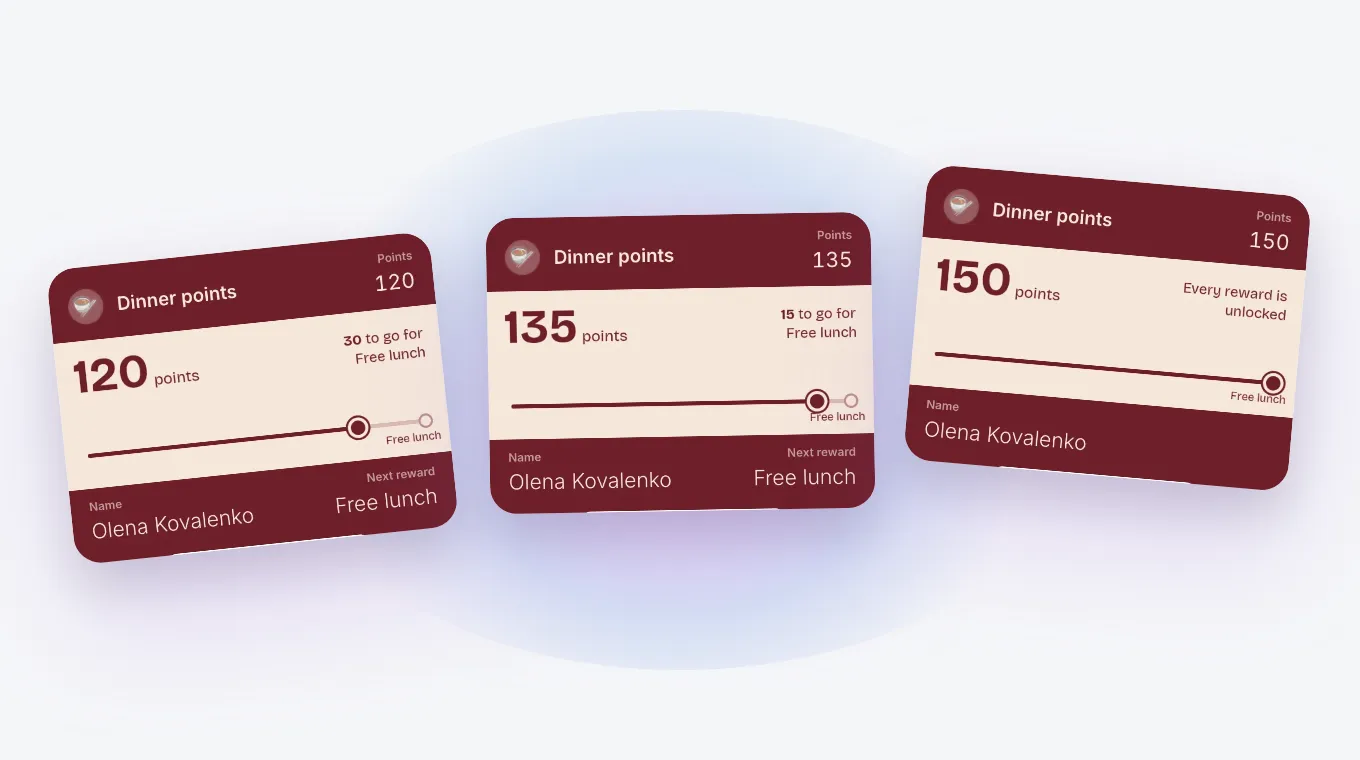
Takhle bych roztřídil zprávy, které posílá běžný obchod:
| Zpráva | Co to je | Kdo ji dostane |
|---|---|---|
| „+1 razítko, 7 z 10“ | Aktualizace karty | Každý držitel karty |
| „Tvoje manikúra zdarma je připravená“ | Aktualizace karty | Každý držitel karty |
| „Chybíš nám. Do neděle tě čeká razítko zdarma“ | Marketing | Jen ti, kdo souhlasili |
| „Všechno nejlepší, croissant je od nás“ | Marketing | Jen ti, kdo souhlasili |
| „Dnes od 15 do 17 hodin dvojnásobné body“ | Marketing | Jen ti, kdo souhlasili |
| „Naše otevírací doba o Vánocích a sleva 10 % na dárkové boxy“ | Marketing (nabídka z ní marketing dělá) | Jen ti, kdo souhlasili |
Narozeninový dárek mnohé překvapí. Působí jako pozornost, ale je to zpráva, která nabídkou zve do tvého obchodu, takže patří do sloupce marketing. Na poslední řádek bych si dával pozor: oznámení otevírací doby se stává marketingem ve chvíli, kdy k němu přidáš nabídku.
Je push zpráva ve Walletu marketing?
Reklamní push zpráva ve Walletu je marketing, stejně jako reklamní e-mail. Pravidlo EU o nevyžádaných obchodních sděleních, článek 13 směrnice o soukromí a elektronických komunikacích, se psalo s myšlenkou na e-mail a SMS a nenašel jsem oficiální text, který by přesně říkal, kam patří upozornění ve Walletu. GDPR platí tak jako tak, protože zpráva jde známému člověku a používá jeho údaje. Bezpečný výklad je tedy jednoduchý: když by ta slova v e-mailu potřebovala souhlas, potřebují ho i na zamčené obrazovce.
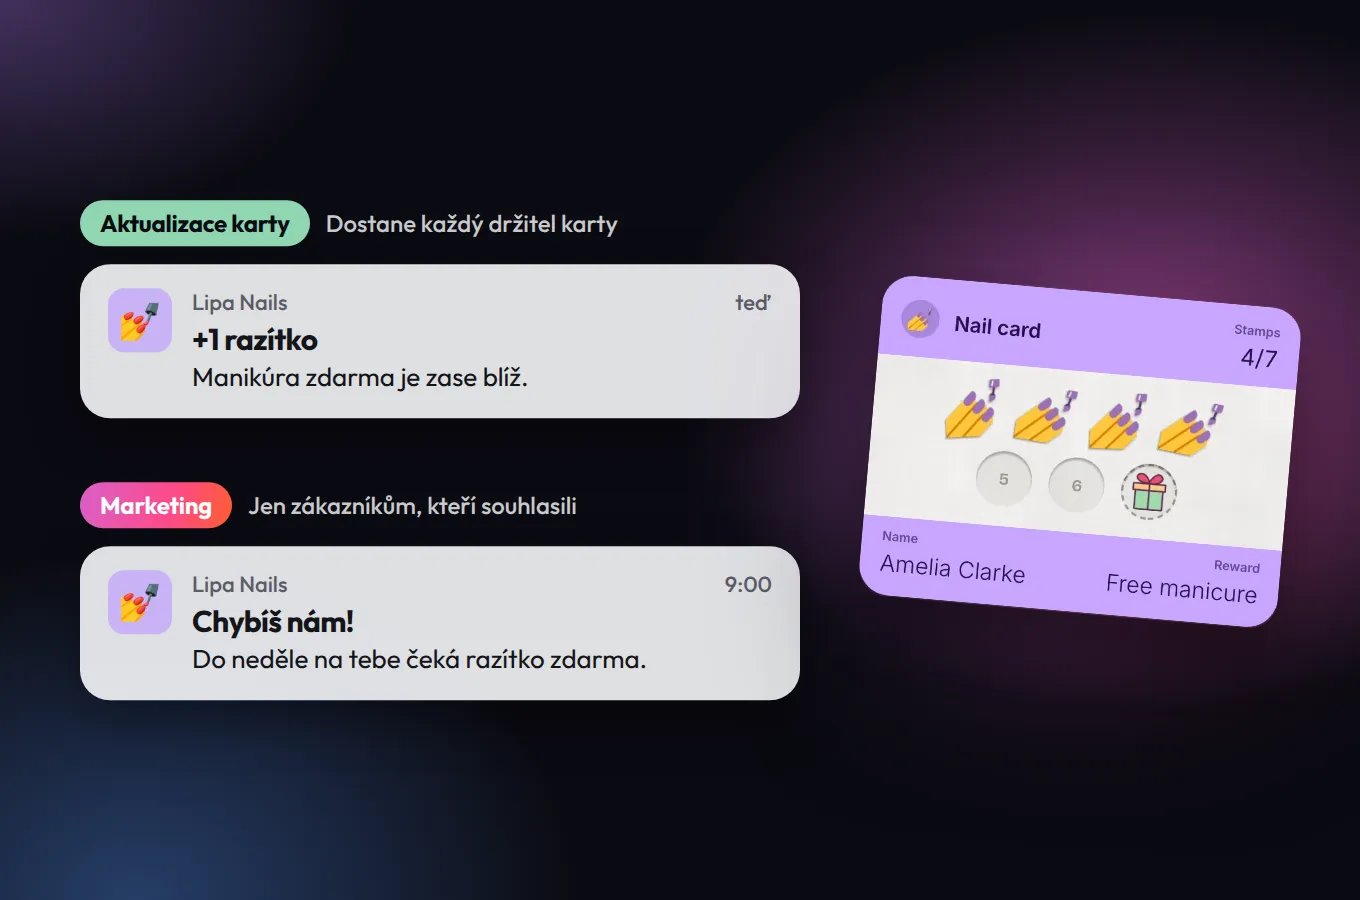
Ke kanálu ještě dvě věci. Na iPhonu si zákazník může v nastavení jedné karty ve Walletu vypnout upozornění, aniž by kartu smazal. A Google Wallet podle své dokumentace pro vývojáře dovoluje nejvýš 3 zprávy s upozorněním za 24 hodin (stav k listopadu 2026). Obchod, který se k té hranici jen přiblíží, má větší problém než GDPR.
Jak funguje souhlas, od plakátu po odhlášení
Tady je celý postup, jak by měl v obchodě běžet, v šesti krocích.
- Plakát říká, k čemu se lidé přidávají. „Tvoje karta pekárny Lipa v Apple Wallet nebo Google Wallet“ stačí. Nikdo by neměl mít pocit, že ho naskenování QR kódu potají přihlásilo k newsletteru.
- Registrační formulář se ptá zvlášť. Zákazník zadá e-mail a potvrdí ho. Pod ním je jedno prázdné políčko pro zprávy se srozumitelnými slovy, třeba: „Posílejte mi nabídky a novinky pekárny Lipa na kartu a e-mailem. Můžu to kdykoli vypnout.“ Karta funguje, ať ho zaškrtne, nebo ne.
- Souhlas se zaznamená. GDPR po tobě chce, abys dokázal ukázat, že člověk souhlasil: kdo, kdy a s jakým zněním. Poznámka na papíře to při větším počtu lidí nezvládne; tvůj věrnostní systém by měl.
- Zprávy se dělí podle odpovědi. Aktualizace karty jdou všem, kdo kartu mají. Nabídky, zprávy pro ztracené zákazníky a narozeninové dárky jen těm, kdo políčko zaškrtli.
- Každá reklamní zpráva má cestu ven. Odkaz na odhlášení v e-mailu a nastavení přímo na kartě stojí každé jedno ťuknutí, stejně jako zaškrtnutí.
- Ne platí hned. Kdo souhlas odvolá, toho další kampaň nezastihne a karta funguje dál jako dřív. Přichází o nabídky, ne o razítka.
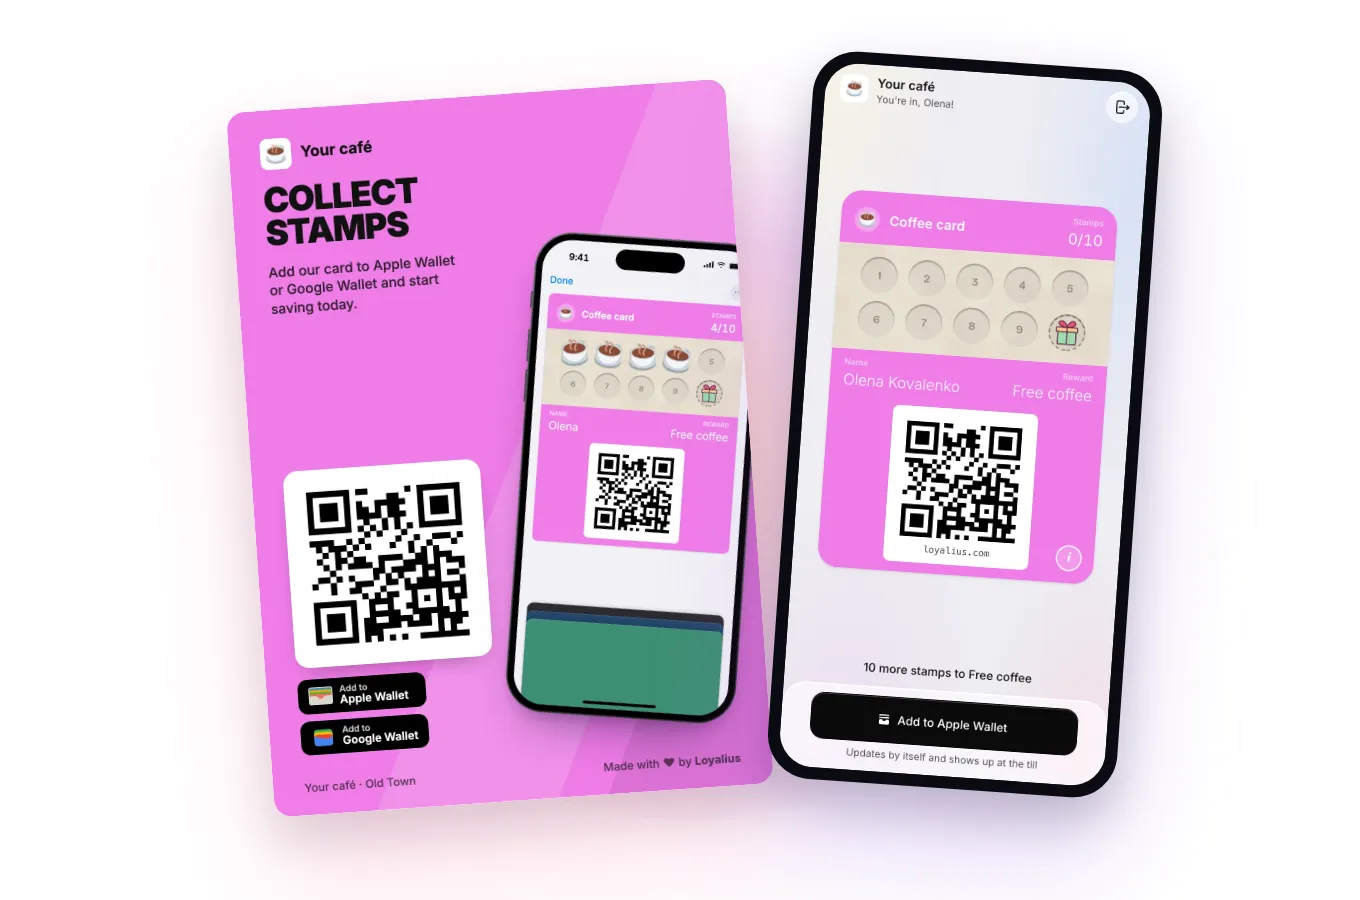
U kroků 3 až 6 papírový seznam nebo tabulka e-mailů selže. V Loyalius, věrnostní platformě, která dává razítkové, bodové a cashbackové karty do Apple Wallet a Google Wallet, se souhlas eviduje u každého zákazníka, reklamní zprávy jdou jen lidem, kteří souhlasili, a zákazník může souhlas odvolat na kartě nebo přes odkaz na odhlášení ve zprávě. Evidence souhlasů je v každém tarifu, takže jeden obchod na tarifu Starter má stejný záznam jako řetězec.
A co zákazníci, kteří nikdy nesouhlasili?
Zákazníci, kteří se zaregistrovali bez zaškrtnutí, si kartu nechávají a dál dostávají její aktualizace; tvoje nabídky ne. Pro většinu obchodů je to celá odpověď.
Je tu jedna výjimka, na kterou se lidé často ptají. Článek 13 odst. 2 té směrnice dovoluje podniku poslat stávajícímu zákazníkovi e-mailem reklamu na vlastní podobné produkty, pokud adresu získal v souvislosti s prodejem, zákazník mohl při jejím získání odmítnout a může odmítnout v každé zprávě. Soudní dvůr EU v listopadu 2025 potvrdil, že tato cesta funguje bez samostatného souhlasu podle GDPR, pokud jsou splněny všechny podmínky (věc C-654/23). Země ji uplatňují různě a psala se pro e-mail, ne pro karty ve Walletu.
Můj názor: nestav věrnostní kartu na této výjimce. Zeptat se stojí jedno políčko a zákazník, který ho zaškrtl, ví, že tvoje zprávy přijdou. Takový zákazník si po první zprávě upozornění vypne mnohem méně často.
Nejlepší chvíle zeptat se těch, kdo políčko přeskočili, je jejich další návštěva, osobně. Je to stejná dovednost jako dostat lidi do programu vůbec, o které jsem psal v článku o otázce u pokladny.
Krátké odpovědi
Můžu přidat starý seznam e-mailů do věrnostního programu a napsat všem?
Jen v rozsahu toho, s čím ti lidé souhlasili, když jsi adresy sbíral. E-mailová adresa v seznamu sama o sobě není souhlas. Když nedokážeš ukázat, kdo a kdy souhlasil s marketingem, pozvi je raději ke kartě, než abys jim posílal nabídky.
Můžu podmínit věrnostní kartu souhlasem s marketingem?
Ne, pokud má souhlas platit. Podle pokynů Evropského sboru pro ochranu osobních údajů není souhlas svázaný s něčím, co člověk nemůže odmítnout, svobodný. Kartu a zprávy proto odděl: kartu pro všechny, nabídky pro ty, kdo řeknou ano.
Jak dlouho můžu podle GDPR uchovávat údaje z věrnostní karty?
GDPR neurčuje pevný počet měsíců; říká, že údaje se uchovávají jen tak dlouho, jak je potřeba pro jejich účel. Stanov si lhůtu pro neaktivní karty, napiš ji do zásad ochrany osobních údajů a dodržuj ji.
Platí GDPR i pro malý obchod s jednou provozovnou?
Ano. GDPR platí pro každý podnik v EU, který zpracovává osobní údaje, bez ohledu na velikost. Jedna pekárna s 200 držiteli karty má u souhlasu stejné povinnosti jako řetězec, jen s menším počtem lidí na seznamu.
Raději méně souhlasů, ale skutečných
V prosinci láká poslat vánoční nabídku všem, kdo mají tvoji kartu. Já si myslím, že lidé, kteří políčko zaškrtli, jsou jediní, ke kterým se vyplatí dostat. Seznam 200 zákazníků, kteří o tvoje zprávy požádali, přivede zpátky víc lidí než 600, kterých se nikdo neptal, protože mezi těmi 200 nikoho první zpráva nenaštve.
Než tedy vyrazí tvoje prosincové zprávy, otevři si registrační formulář na vlastním telefonu. Zkontroluj, že políčko je prázdné, že v textu je název tvého obchodu a že karta funguje i bez zaškrtnutí. Pokud platí všechny tři, tvoje lednová zpráva pro ztracené zákazníky může jít ven bez obav.
Další články
 Věrnostní program pro chovatelské potřeby: postavený kolem pytle krmiva
Body za euro, pamlsky při 100, sleva 10 € při 250 a jedna zpráva pro ty, kdo vynechají nákup krmiva. Šest kroků, které zvládneš ještě tento týden.
 Věrnostní program pro myčku aut: 6 chyb, které oprav před zimou
Šest razítek, pojmenovaná odměna, předplacený balíček a zpráva první suchý den: chyby věrnostního programu myčky, které oprav před zimou.
 Zákazníci se do věrnostního programu nehlásí? Oprav nabídku u pokladny
Většina věrnostních karet neztroskotá na odměně, ale na nabídce: nikdo ji neřekne, nebo je to otázka, která svádí k ne. Tady je řešení.