
Carte de fidélité et RGPD : quels messages demandent un consentement ?
 Oleksii Andriiuk
Fondateur
Une carte de fidélité conforme au RGPD a besoin de deux choses distinctes : une raison de conserver les données du client pour que la carte fonctionne, et un oui à part avant de lui envoyer du marketing. Les mises à jour de la carte, comme « un tampon a été ajouté » ou « votre récompense est prête », font partie du fonctionnement de la carte. Les messages promotionnels, comme « vous nous manquez, un tampon offert vous attend » ou un cadeau d’anniversaire, demandent un consentement donné par le client lui-même : une case non cochée à l’inscription qu’il coche lui-même, une trace de ce oui et un moyen simple de se désinscrire dans chaque message.
J’écris cela maintenant parce que décembre est le mois où les commerçants envoient le plus de messages, et les questions arrivent avec eux : « Puis-je écrire à tous ceux qui ont ma carte ? » « Une notification Wallet, est-ce la même chose qu’un e-mail ? » Quand j’ai lu en novembre 2026 les pages que Google affiche pour « RGPD carte de fidélité », elles parlaient de SMS et de newsletters. Aucune ne mentionne un message sur une carte Wallet. J’explique donc ici comment fonctionne le consentement pour une carte de fidélité dans Wallet, de l’affiche QR jusqu’à la désinscription. Je ne suis pas juriste et ceci n’est pas un conseil juridique. C’est ce que disent les textes officiels, traduit en langage de commerçant, plus la façon dont je le mettrais en place.
Ce que le RGPD change pour une carte de fidélité
Le RGPD est la loi européenne sur la protection des données, et un programme de fidélité y est soumis dès qu’une carte est liée à une personne : un nom, une adresse e-mail, un historique de visites. Le commerce qui délivre la carte décide de ce qui arrive à ces données, il en est donc responsable. La plateforme derrière la carte traite les données selon ses instructions.
Faire fonctionner la carte est la partie facile. Le client a demandé une carte, vous avez donc besoin de son e-mail pour la lui envoyer, de ses visites pour compter les tampons et de son solde pour afficher la récompense. Ces données servent la carte qu’il a demandée.
Le marketing est une autre finalité, et le RGPD traite chaque finalité séparément. Le Comité européen de la protection des données, qui publie les lignes directrices de l’UE sur le consentement, est clair sur trois points (selon sa synthèse sur le consentement d’avril 2026, en anglais) :
- Une case précochée n’est pas un consentement. Le client doit la cocher lui-même.
- Un consentement lié à autre chose n’est pas libre. Si la carte ne fonctionne que lorsque le client accepte le marketing, ce consentement ne compte pas.
- Retirer son consentement doit être aussi simple que le donner.
Quels messages de fidélité demandent un consentement ?
Les messages qui font la promotion d’une visite, d’une offre ou d’un produit demandent un consentement ; ceux qui signalent ce qui s’est passé sur la carte, en général non. Ce qui compte, c’est ce que dit le message, pas le canal qui le transporte.
Voici comment je classerais les messages qu’envoie un commerce ordinaire :
| Message | Ce que c’est | Qui le reçoit |
|---|---|---|
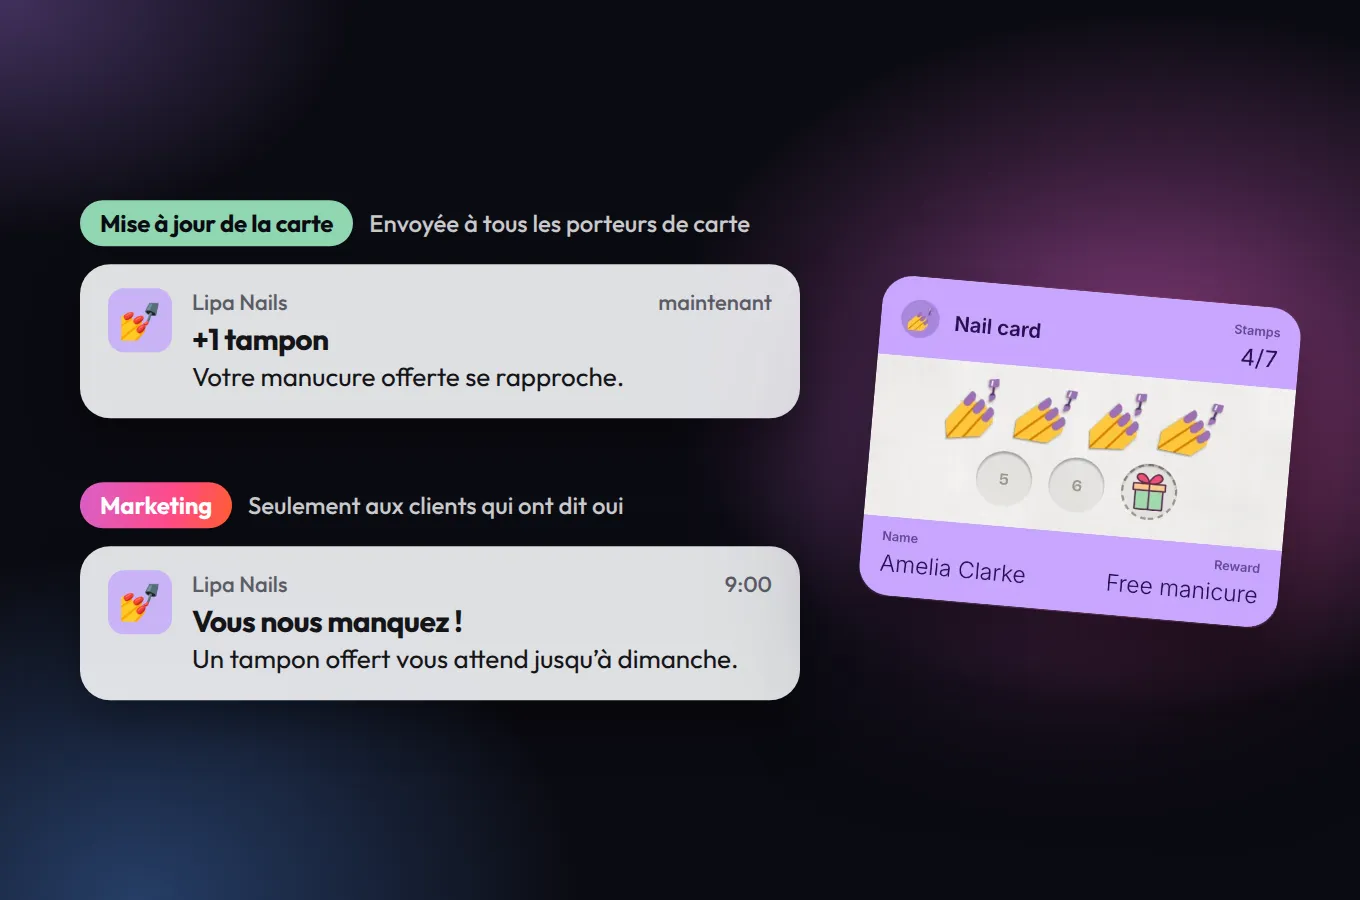
| « +1 tampon, 7 sur 10 » | Mise à jour de la carte | Tous les porteurs |
| « Votre manucure offerte est prête » | Mise à jour de la carte | Tous les porteurs |
| « Vous nous manquez. Un tampon offert vous attend jusqu’à dimanche » | Marketing | Seulement ceux qui ont dit oui |
| « Joyeux anniversaire, le croissant est offert » | Marketing | Seulement ceux qui ont dit oui |
| « Points doublés aujourd’hui de 15 h à 17 h » | Marketing | Seulement ceux qui ont dit oui |
| « Nos horaires de Noël, et 10 % sur les coffrets cadeaux » | Marketing (l’offre en fait un) | Seulement ceux qui ont dit oui |
Le cadeau d’anniversaire surprend beaucoup de monde. Il ressemble à une attention, mais c’est un message qui invite dans votre boutique avec une offre, il va donc dans la colonne marketing. La dernière ligne est celle que je surveillerais : une information sur les horaires devient du marketing dès que vous y ajoutez une offre.
Une notification push Wallet, est-ce du marketing ?
Une notification push promotionnelle dans Wallet est du marketing, exactement comme un e-mail promotionnel. La règle européenne sur la prospection non sollicitée, l’article 13 de la directive « vie privée et communications électroniques », a été écrite en pensant à l’e-mail et au SMS, et je n’ai pas trouvé de texte officiel qui dise exactement où se range une notification Wallet. Le RGPD s’applique de toute façon, puisque le message va à une personne connue et utilise ses données. La lecture prudente est donc simple : si ces mots demanderaient un consentement dans un e-mail, ils en demandent un aussi sur l’écran verrouillé.
Deux choses encore sur le canal. Sur iPhone, un client peut couper les notifications d’une seule carte dans ses réglages dans Wallet, sans la supprimer. Et Google Wallet autorise au plus 3 messages avec notification sur 24 heures, selon sa documentation pour les développeurs (en novembre 2026). Un commerce qui s’approche de cette limite a un problème plus grave que le RGPD.
Le consentement, de l’affiche à la désinscription
Voici tout le parcours tel qu’il devrait se dérouler en boutique, en six étapes.
- L’affiche dit à quoi on s’inscrit. « Votre carte de la Boulangerie Lipa, dans Apple Wallet ou Google Wallet » suffit. Personne ne doit avoir l’impression qu’un scan de QR code l’a inscrit à une liste de diffusion.
- Le formulaire d’inscription demande à part. Le client saisit son e-mail et le confirme. En dessous, une seule case non cochée pour les messages, avec des mots simples comme : « Envoyez-moi les offres et nouvelles de la Boulangerie Lipa sur ma carte et par e-mail. Je peux l’arrêter à tout moment. » La carte fonctionne qu’il coche ou non.
- Le oui est enregistré. Le RGPD vous demande de pouvoir prouver qu’une personne a consenti : qui, quand et à quelle formulation. Une note sur papier n’y arrive pas dès qu’il y a du monde ; votre outil de fidélité devrait le faire.
- Les messages sont triés selon la réponse. Les mises à jour de la carte vont à tous les porteurs. Les offres, les relances et les cadeaux d’anniversaire, seulement à ceux qui ont coché.
- Chaque message marketing a une sortie. Un lien de désinscription dans l’e-mail et un réglage sur la carte elle-même prennent un geste chacun, comme la case cochée.
- Un non s’applique tout de suite. Celui qui retire son consentement ne reçoit plus la campagne suivante, et sa carte continue de fonctionner. Il perd les offres, pas les tampons.
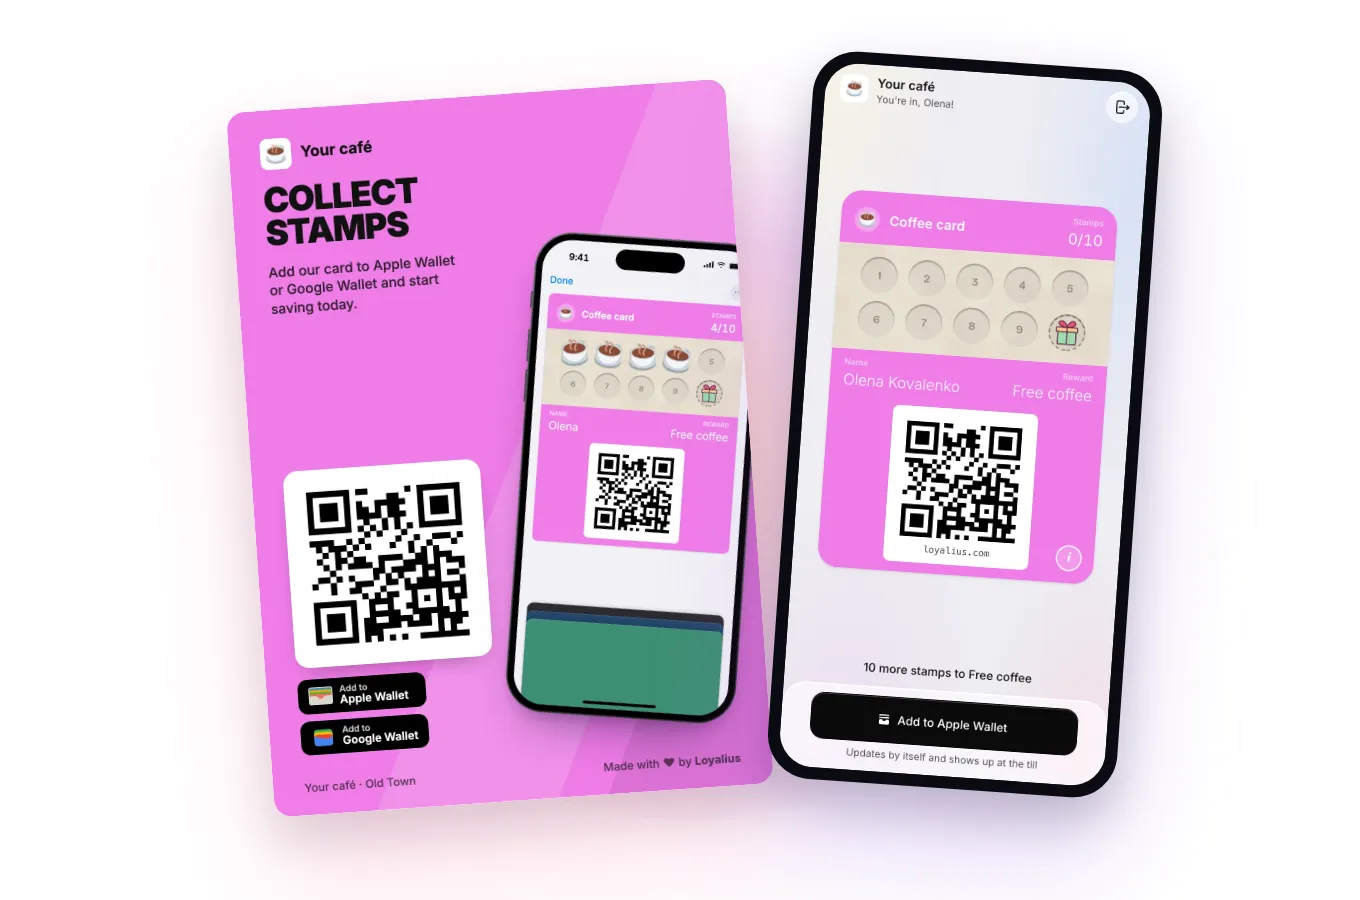
C’est aux étapes 3 à 6 qu’une liste papier ou un tableur d’adresses e-mail lâche. Dans Loyalius, une plateforme de fidélité qui met des cartes à tampons, à points et de cashback dans Apple Wallet et Google Wallet, le consentement est suivi pour chaque client, les messages marketing ne partent qu’aux personnes qui ont accepté, et un client peut retirer son consentement depuis la carte ou via le lien de désinscription d’un message. Le suivi du consentement est inclus dans toutes les formules, si bien qu’une seule boutique en Starter a la même trace qu’une chaîne.
Et les clients qui n’ont jamais dit oui ?
Les clients inscrits sans cocher la case gardent leur carte et continuent de recevoir ses mises à jour ; ils ne reçoivent pas vos offres. Pour la plupart des commerces, c’est toute la réponse.
Il existe une exception, souvent appelée « soft opt-in ». L’article 13, paragraphe 2, de cette directive permet à un commerce d’envoyer par e-mail de la publicité pour ses propres produits similaires à un client existant, si l’adresse a été obtenue lors d’une vente, si le client a pu s’y opposer au moment de la collecte et s’il peut s’y opposer dans chaque message. La Cour de justice de l’UE a confirmé en novembre 2025 que cette voie fonctionne sans consentement RGPD distinct quand toutes les conditions sont remplies (affaire C-654/23). Les pays l’appliquent différemment, et elle a été écrite pour l’e-mail, pas pour les cartes Wallet.
Mon avis : ne construisez pas votre carte de fidélité sur cette exception. Demander coûte une case, et un client qui l’a cochée sait que vos messages vont arriver. Ce client coupe beaucoup moins souvent les notifications après le premier message.
Le meilleur moment pour demander à ceux qui ont sauté la case, c’est leur prochaine visite, de vive voix. C’est le même savoir-faire que pour faire adhérer les clients, dont j’ai parlé dans la bonne question en caisse.
En bref
Puis-je importer mon ancienne liste d’e-mails dans le programme de fidélité et écrire à tout le monde ?
Seulement dans la limite de ce que ces personnes ont accepté quand vous avez collecté leurs adresses. Une adresse sur une liste n’est pas un consentement en soi. Si vous ne pouvez pas montrer qui a accepté le marketing et quand, invitez-les plutôt à prendre la carte au lieu de leur envoyer des offres.
Puis-je conditionner la carte de fidélité au consentement marketing ?
Non, si vous voulez que le consentement compte. Selon les lignes directrices du Comité européen de la protection des données, un consentement lié à quelque chose qu’on ne peut pas refuser n’est pas libre. Séparez donc la carte et les messages : la carte pour tous, les offres pour ceux qui disent oui.
Combien de temps puis-je garder les données de la carte de fidélité avec le RGPD ?
Le RGPD ne fixe pas de nombre de mois ; il dit que les données ne sont gardées que le temps nécessaire à leur finalité. Fixez une durée pour les cartes inactives, écrivez-la dans votre politique de confidentialité et tenez-vous-y.
Le RGPD s’applique-t-il à un petit commerce avec une seule boutique ?
Oui. Le RGPD s’applique à toute entreprise de l’UE qui traite des données personnelles, quelle que soit sa taille. Une boulangerie avec 200 porteurs de carte a les mêmes obligations de consentement qu’une chaîne, simplement avec moins de monde sur la liste.
Moins de oui, mais des vrais
En décembre, on est tenté d’envoyer une offre de Noël à tous ceux qui ont votre carte. Je pense que les personnes qui ont coché la case sont les seules qui valent la peine d’être contactées. Une liste de 200 clients qui ont demandé vos messages fera revenir plus de monde que 600 à qui personne n’a demandé, parce que parmi ces 200, personne n’est agacé par le premier message.
Avant que vos messages de décembre ne partent, ouvrez donc votre formulaire d’inscription sur votre propre téléphone. Vérifiez que la case n’est pas cochée, que le texte nomme votre boutique et que la carte fonctionne sans elle. Si les trois sont vrais, votre message de relance de janvier peut partir sans arrière-pensée.
Plus d’articles
 Programme de fidélité pour une animalerie : tout part du sac de croquettes
Des points par euro, des friandises à 100, 10 € de remise à 250 et un message pour ceux qui sautent leur réassort. Six étapes à lancer cette semaine.
 Carte de fidélité pour station de lavage : 6 erreurs à corriger avant l’hiver
Six tampons, une récompense nommée, un forfait prépayé et un message le premier jour sec : les erreurs à corriger avant l’hiver en station de lavage.
 Vos clients ne rejoignent pas votre programme de fidélité ? Changez la phrase en caisse
La plupart des cartes de fidélité n’échouent pas à cause de la récompense, mais de la façon de la proposer : personne n’en parle, ou la question appelle un non.