
Програма лояльності і GDPR: які повідомлення потребують згоди клієнта
 Oleksii Andriiuk
Засновник
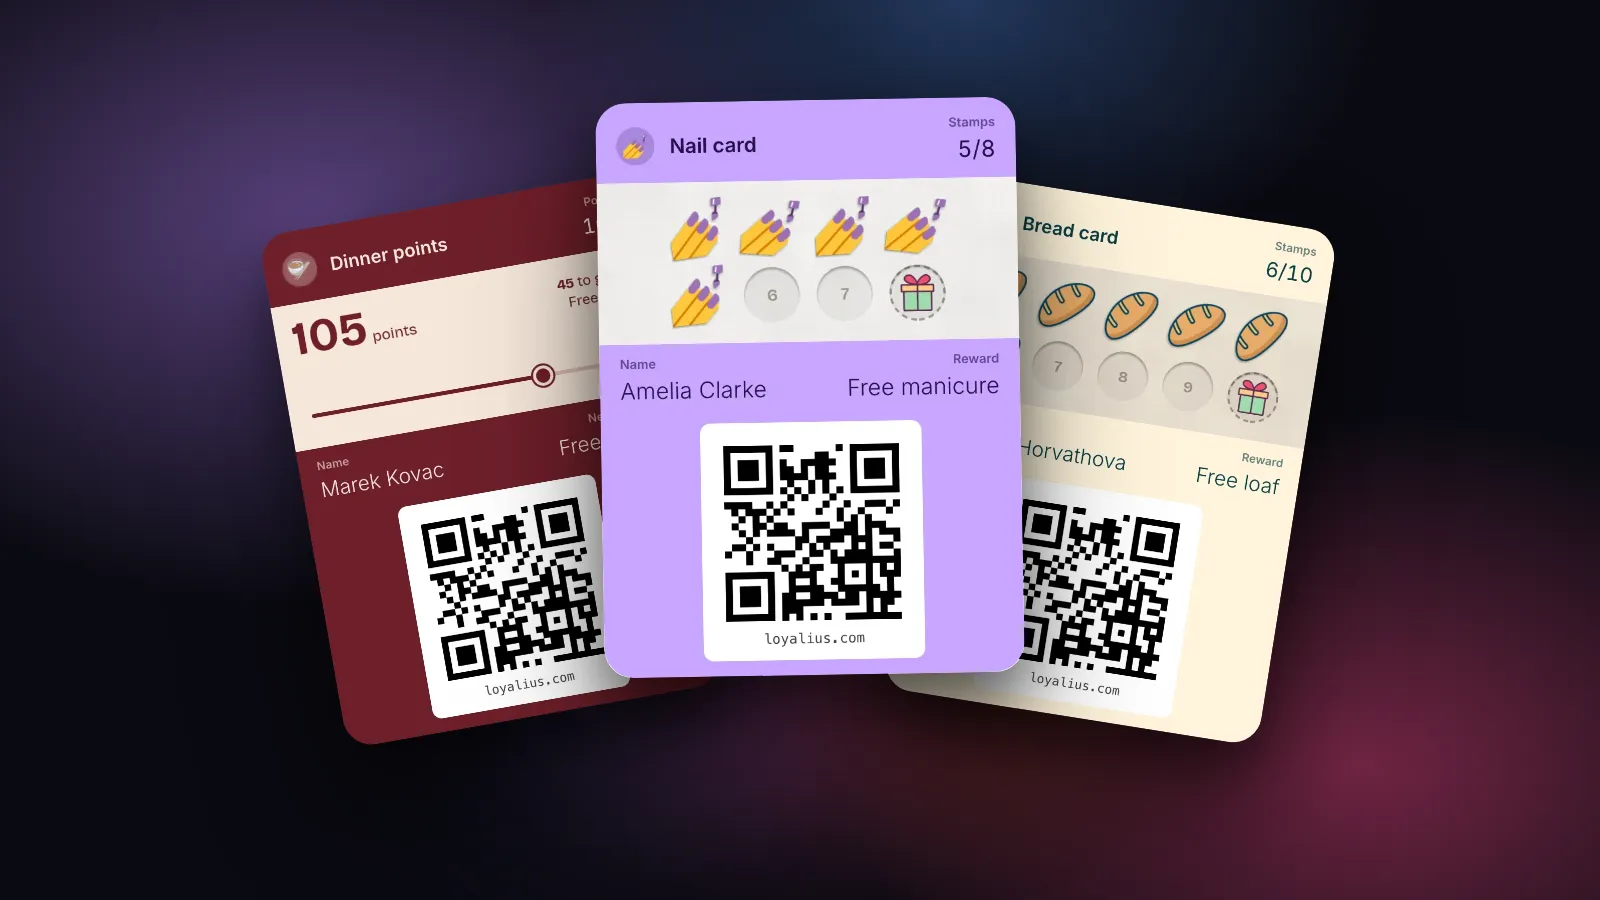
Програмі лояльності, що відповідає GDPR, потрібні дві окремі речі: підстава зберігати дані клієнта, щоб картка працювала, і окреме «так», перш ніж ви надішлете йому маркетинг. Оновлення картки, як-от «додано штамп» чи «ваша винагорода готова», є частиною роботи картки. Рекламні повідомлення, як-от «ми сумуємо за вами, на вас чекає безкоштовний штамп» чи подарунок на день народження, потребують згоди, яку клієнт дав сам: порожня галочка під час реєстрації, яку він ставить сам, запис про цю згоду і простий спосіб відмовитися в кожному повідомленні.
Пишу про це саме зараз, бо в грудні власники надсилають найбільше повідомлень, а разом із ними приходять питання: «Чи можна написати всім, у кого є моя картка?» «Сповіщення у Wallet — це те саме, що лист?» Коли я в листопаді 2026 року читав сторінки, які Google показує на запит «GDPR програма лояльності», там ішлося про SMS і розсилки. Жодна не згадує повідомлення на картці у Wallet. Тож тут я пояснюю, як працює згода для картки лояльності у Wallet, від QR-постера до відписки. Я не юрист, і це не юридична консультація. Це те, що кажуть офіційні тексти, перекладене мовою магазину, плюс те, як налаштував би це я.
Що GDPR означає для програми лояльності
GDPR — це закон ЄС про захист персональних даних, і програма лояльності підпадає під нього щойно картка пов’язана з конкретною людиною: ім’я, email, історія візитів. Що відбувається з цими даними, вирішує бізнес, який видає картку, тож він за них і відповідає. Платформа, на якій працює картка, обробляє дані за його вказівками.
Сама робота картки — найпростіша частина. Клієнт хотів картку, тож вам потрібен його email, щоб її надіслати, його візити, щоб рахувати штампи, і його баланс, щоб показати винагороду. Ці дані служать картці, яку він попросив.
Маркетинг — інша мета, і GDPR розглядає кожну мету окремо. Європейська рада із захисту даних, яка видає настанови ЄС щодо згоди, чітко каже про три речі (станом на її огляд щодо згоди за квітень 2026 року, англійською):
- Заздалегідь поставлена галочка — це не згода. Клієнт має поставити її сам.
- Згода, прив’язана до чогось іншого, не є добровільною. Якщо картка працює лише тоді, коли клієнт погоджується на маркетинг, така згода не рахується.
- Відкликати згоду має бути так само просто, як її дати.
Які повідомлення програми лояльності потребують згоди?
Повідомлення, які запрошують на візит, пропонують знижку чи товар, потребують згоди; повідомлення, які кажуть, що сталося на картці, зазвичай ні. Важить те, що написано в повідомленні, а не яким каналом воно приходить.
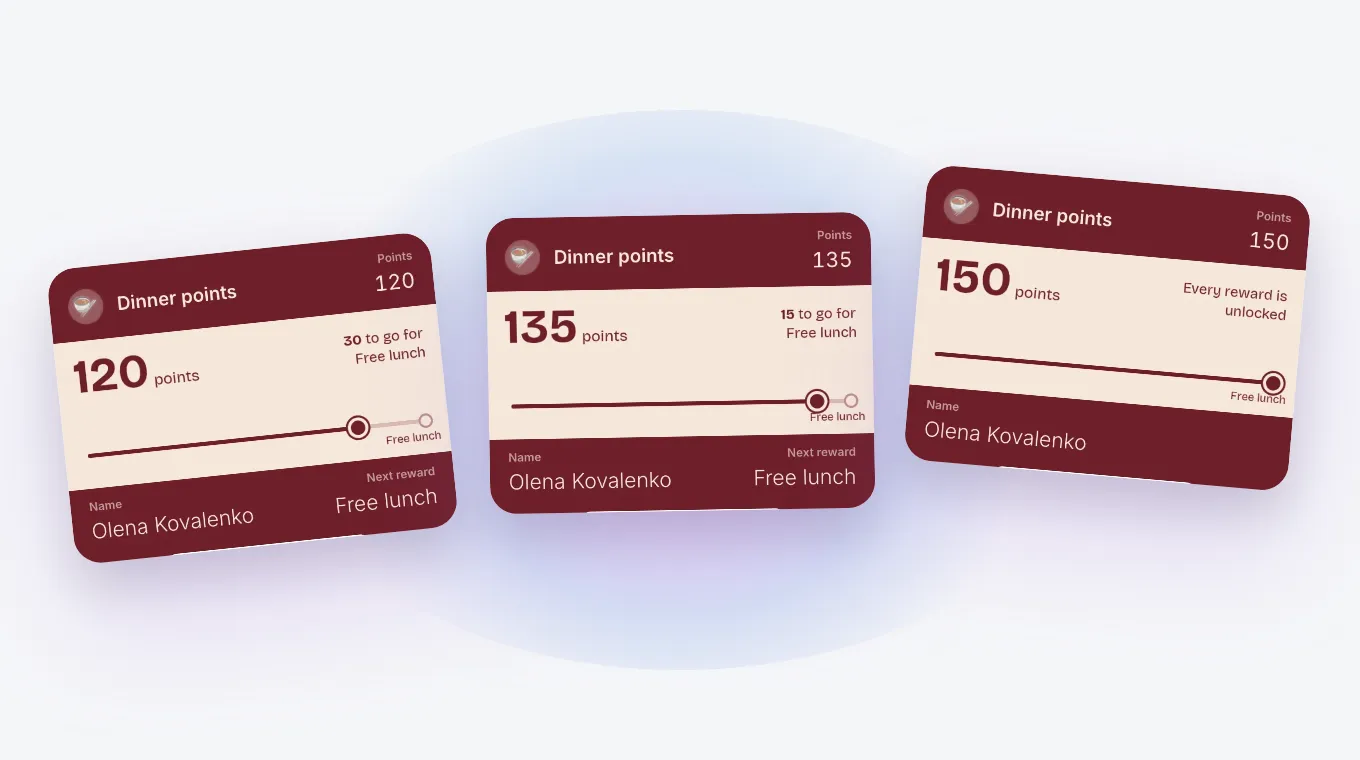
Ось як я б розсортував повідомлення, які надсилає звичайний магазин:
| Повідомлення | Що це | Хто отримує |
|---|---|---|
| «+1 штамп, 7 з 10» | Оновлення картки | Усі власники картки |
| «Ваш безкоштовний манікюр готовий» | Оновлення картки | Усі власники картки |
| «Ми сумуємо за вами. До неділі чекає безкоштовний штамп» | Маркетинг | Лише ті, хто погодився |
| «З днем народження, круасан від нас» | Маркетинг | Лише ті, хто погодився |
| «Сьогодні з 15:00 до 17:00 подвійні бали» | Маркетинг | Лише ті, хто погодився |
| «Графік роботи на Різдво і −10 % на подарункові набори» | Маркетинг (пропозиція робить його таким) | Лише ті, хто погодився |
Подарунок на день народження багатьох дивує. Він відчувається як подарунок, але це повідомлення, яке пропозицією кличе до вашого магазину, тож воно в колонці «маркетинг». За останнім рядком я б стежив: повідомлення про графік роботи стає маркетингом, щойно ви додаєте до нього пропозицію.
Пуш-сповіщення у Wallet — це маркетинг?
Рекламне пуш-сповіщення у Wallet — це маркетинг, так само як рекламний лист. Правило ЄС про небажані рекламні повідомлення, стаття 13 Директиви про приватність і електронні комунікації, писалося з думкою про email і SMS, і я не знайшов офіційного тексту, який точно каже, куди належить сповіщення у Wallet. GDPR діє в будь-якому разі, бо повідомлення йде відомій людині й використовує її дані. Тож безпечне прочитання просте: якщо ці слова в листі потребували б згоди, вони потребують її і на заблокованому екрані.
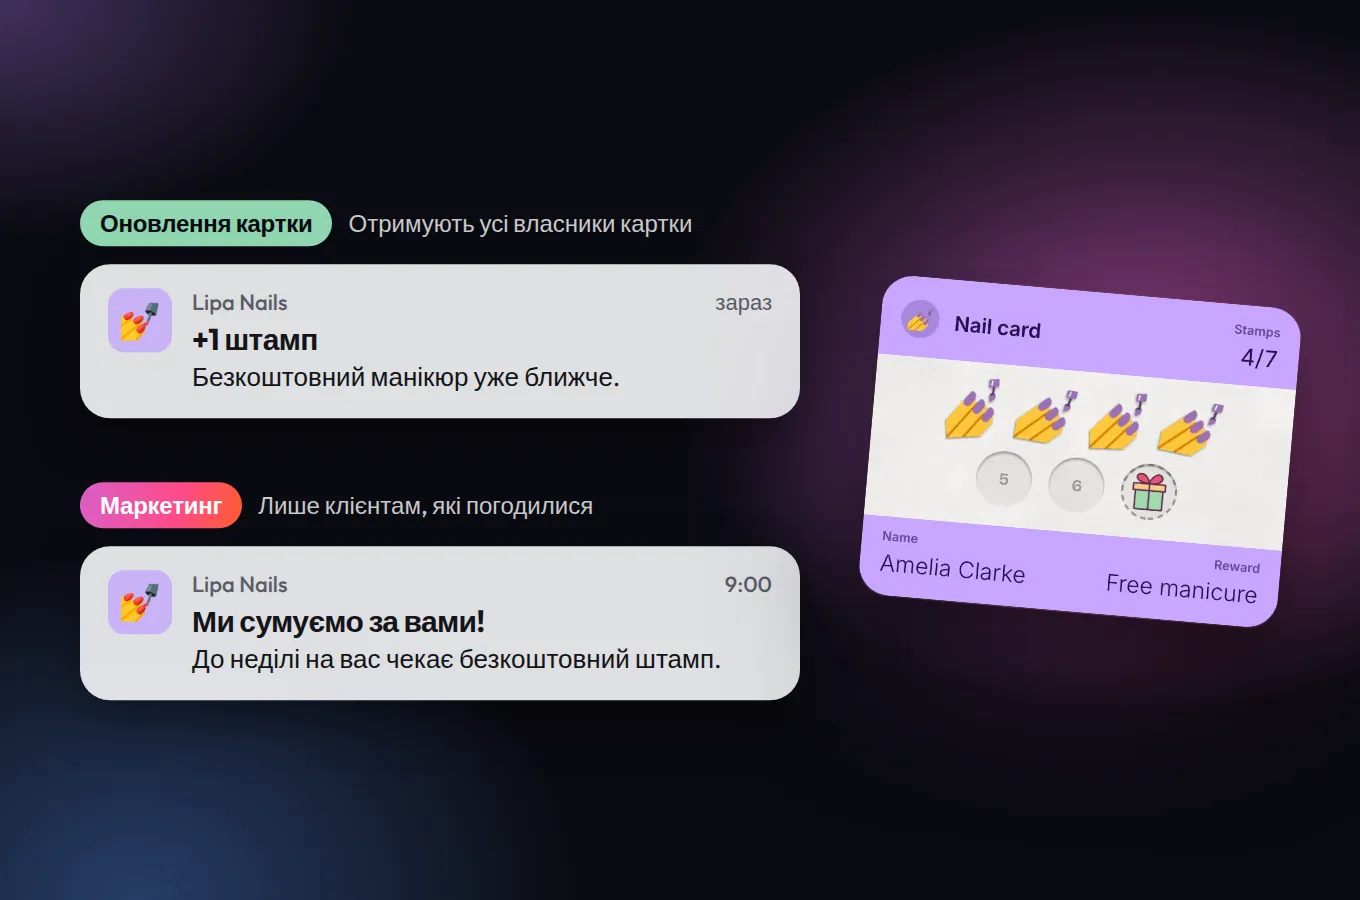
Ще дві речі про сам канал. На iPhone клієнт може вимкнути сповіщення для однієї картки в її налаштуваннях у Wallet, не видаляючи картку. А Google Wallet, згідно з його документацією для розробників, дозволяє щонайбільше 3 повідомлення зі сповіщенням за 24 години (станом на листопад 2026 року). Магазин, який хоч наближається до цієї межі, має проблему серйознішу за GDPR.
Як працює згода, від постера до відписки
Ось увесь процес, як він має працювати в магазині, у шести кроках.
- Постер каже, до чого людина приєднується. «Ваша картка пекарні Lipa в Apple Wallet або Google Wallet» — цього досить. Ніхто не має відчувати, що сканування QR-коду непомітно підписало його на розсилку.
- Форма реєстрації питає окремо. Клієнт вводить email і підтверджує його. Під ним — одна порожня галочка для повідомлень із простими словами, наприклад: «Надсилайте мені пропозиції та новини пекарні Lipa на картку й email. Я можу вимкнути це будь-коли». Картка працює, поставить він галочку чи ні.
- Згоду записано. GDPR вимагає, щоб ви могли показати, що людина погодилася: хто, коли і на яке формулювання. Нотатка на папері з цим не впорається, коли людей багато; ваша система лояльності має це робити.
- Повідомлення розділено за відповіддю. Оновлення картки йдуть усім, у кого є картка. Пропозиції, повідомлення для тих, хто зник, і подарунки на день народження — лише тим, хто поставив галочку.
- У кожному рекламному повідомленні є вихід. Посилання для відписки в листі та налаштування на самій картці — по одному дотику, як і галочка.
- «Ні» діє одразу. Хто відкликав згоду, того наступна кампанія не досягне, а картка працює далі як раніше. Людина втрачає пропозиції, а не штампи.
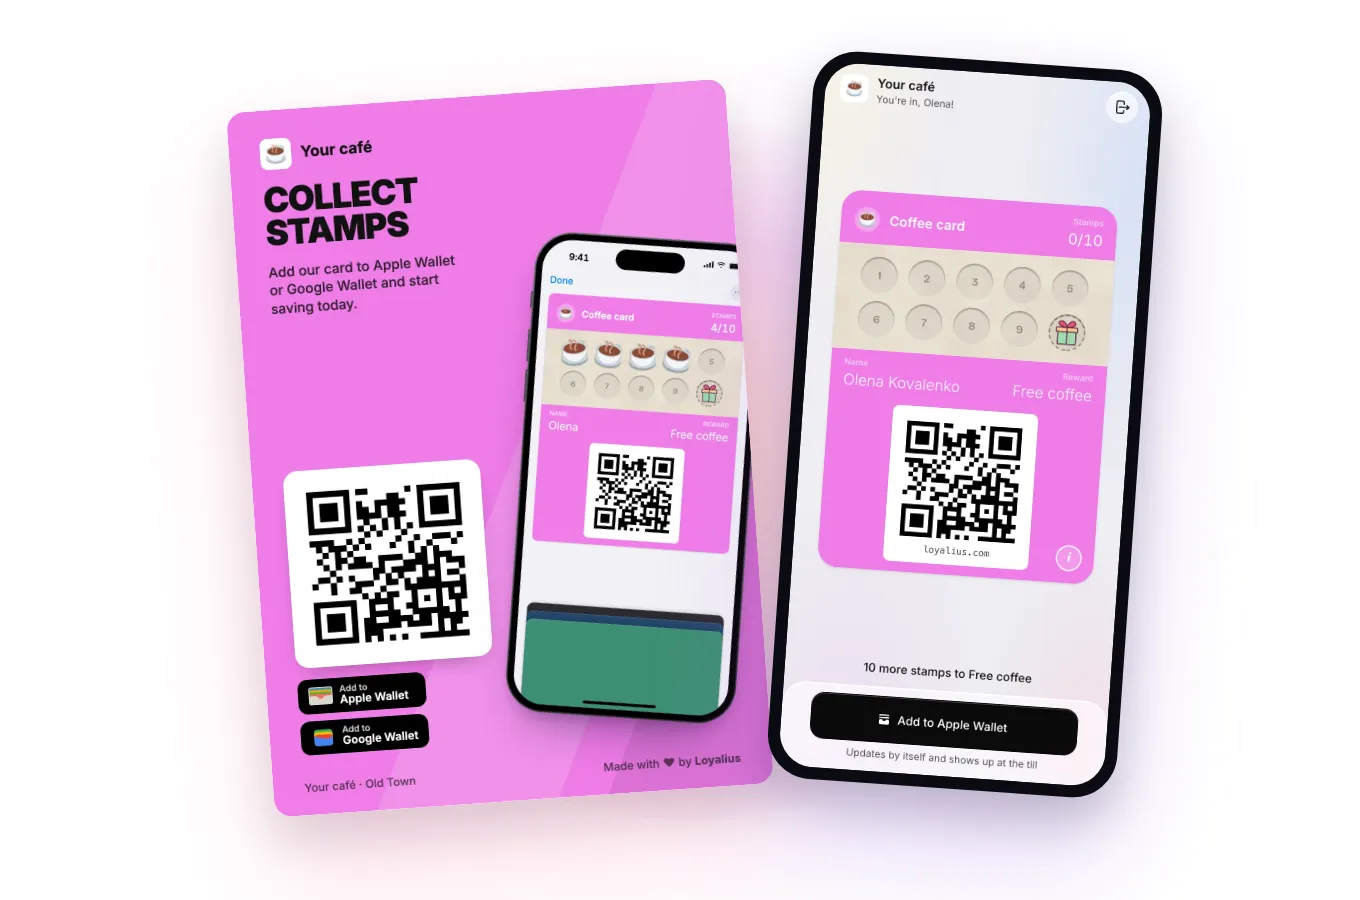
На кроках 3–6 паперовий список чи таблиця з email-адресами не впораються. У Loyalius, платформі лояльності, яка додає картки зі штампами, балами й кешбеком в Apple Wallet і Google Wallet, згода фіксується для кожного клієнта, рекламні повідомлення йдуть лише тим, хто погодився, а клієнт може відкликати згоду на картці або через посилання для відписки в повідомленні. Фіксація згоди є в кожному тарифі, тож один магазин на Starter має такий самий запис, як мережа.
А що з клієнтами, які ніколи не погоджувалися?
Клієнти, які зареєструвалися без галочки, зберігають картку і далі отримують її оновлення; ваших пропозицій вони не отримують. Для більшості магазинів це вся відповідь.
Є один виняток, про який часто питають. Стаття 13(2) Директиви про приватність і електронні комунікації дозволяє бізнесу надсилати наявному клієнту email-рекламу власних схожих товарів, якщо адресу отримано під час продажу, клієнт міг заперечити, коли її збирали, і може заперечити в кожному повідомленні. Суд ЄС у листопаді 2025 року підтвердив, що цей шлях працює без окремої згоди за GDPR, якщо виконано всі умови (справа C-654/23). Країни застосовують його по-різному, і писався він для email, а не для карток у Wallet.
Моя думка: не будуйте картку лояльності на цьому винятку. Спитати коштує одну галочку, а клієнт, який її поставив, знає, що ваші повідомлення прийдуть. Такий клієнт значно рідше вимикає сповіщення після першого ж повідомлення.
Найкращий момент спитати тих, хто пропустив галочку, — наступний візит, особисто. Це та сама навичка, що й узагалі залучити людей до програми, про яку я писав у статті про запитання на касі.
Коротко про головне
Чи можна додати старий список email-адрес до програми лояльності й написати всім?
Лише в межах того, на що ці люди погодилися, коли ви збирали адреси. Email-адреса у списку сама по собі не є згодою. Якщо ви не можете показати, хто і коли погодився на маркетинг, краще запросіть їх отримати картку, ніж надсилати їм пропозиції.
Чи можна зробити згоду на маркетинг умовою отримання картки лояльності?
Ні, якщо ви хочете, щоб згода рахувалася. Згідно з настановами Європейської ради із захисту даних, згода, прив’язана до того, від чого людина не може відмовитися, не є добровільною. Тож розділіть картку і повідомлення: картка для всіх, пропозиції для тих, хто сказав «так».
Скільки можна зберігати дані картки лояльності за GDPR?
GDPR не встановлює фіксованої кількості місяців; він каже, що дані зберігають лише стільки, скільки потрібно для їхньої мети. Визначте строк для неактивних карток, напишіть його в повідомленні про конфіденційність і дотримуйтеся його.
Чи діє GDPR для маленького магазину з однією точкою?
Так. GDPR діє для кожного бізнесу в ЄС, який обробляє персональні дані, незалежно від розміру. Одна пекарня з 200 власниками картки має щодо згоди ті самі обов’язки, що й мережа, лише людей у списку менше.
Краще менше згод, але справжніх
У грудні є спокуса надіслати різдвяну пропозицію всім, у кого є ваша картка. Я вважаю, що варто писати лише тим, хто поставив галочку. Список із 200 клієнтів, які самі попросили ваші повідомлення, поверне більше людей, ніж 600, яких ніхто не питав, бо серед цих 200 нікого не роздратує перше ж повідомлення.
Тож перш ніж надсилати грудневі повідомлення, відкрийте форму реєстрації на власному телефоні. Перевірте, що галочка порожня, що в тексті є назва вашого магазину і що картка працює без неї. Якщо всі три пункти на місці, ваше січневе повідомлення для тих, хто зник може піти без жодних сумнівів.
Більше історій
 Програма лояльності для зоомагазину: усе довкола мішка корму
Бали за євро, ласощі за 100, знижка 10 € за 250 і одне повідомлення для тих, хто пропустив покупку корму. Шість кроків, щоб запустити все цього тижня.
 Програма лояльності для автомийки: 6 помилок, які варто виправити до зими
Шість штампів, нагорода з назвою, передплачений пакет і повідомлення в перший сухий день: помилки програми лояльності автомийки перед зимою.
 Клієнти не приєднуються до програми лояльності? Змініть те, що кажете на касі
Більшість карток лояльності провалюється не через нагороду, а через пропозицію: її ніхто не озвучує або вона звучить як запитання, що просить «ні».