
Program lojalnościowy a RODO: które wiadomości wymagają zgody klienta
 Oleksii Andriiuk
Założyciel
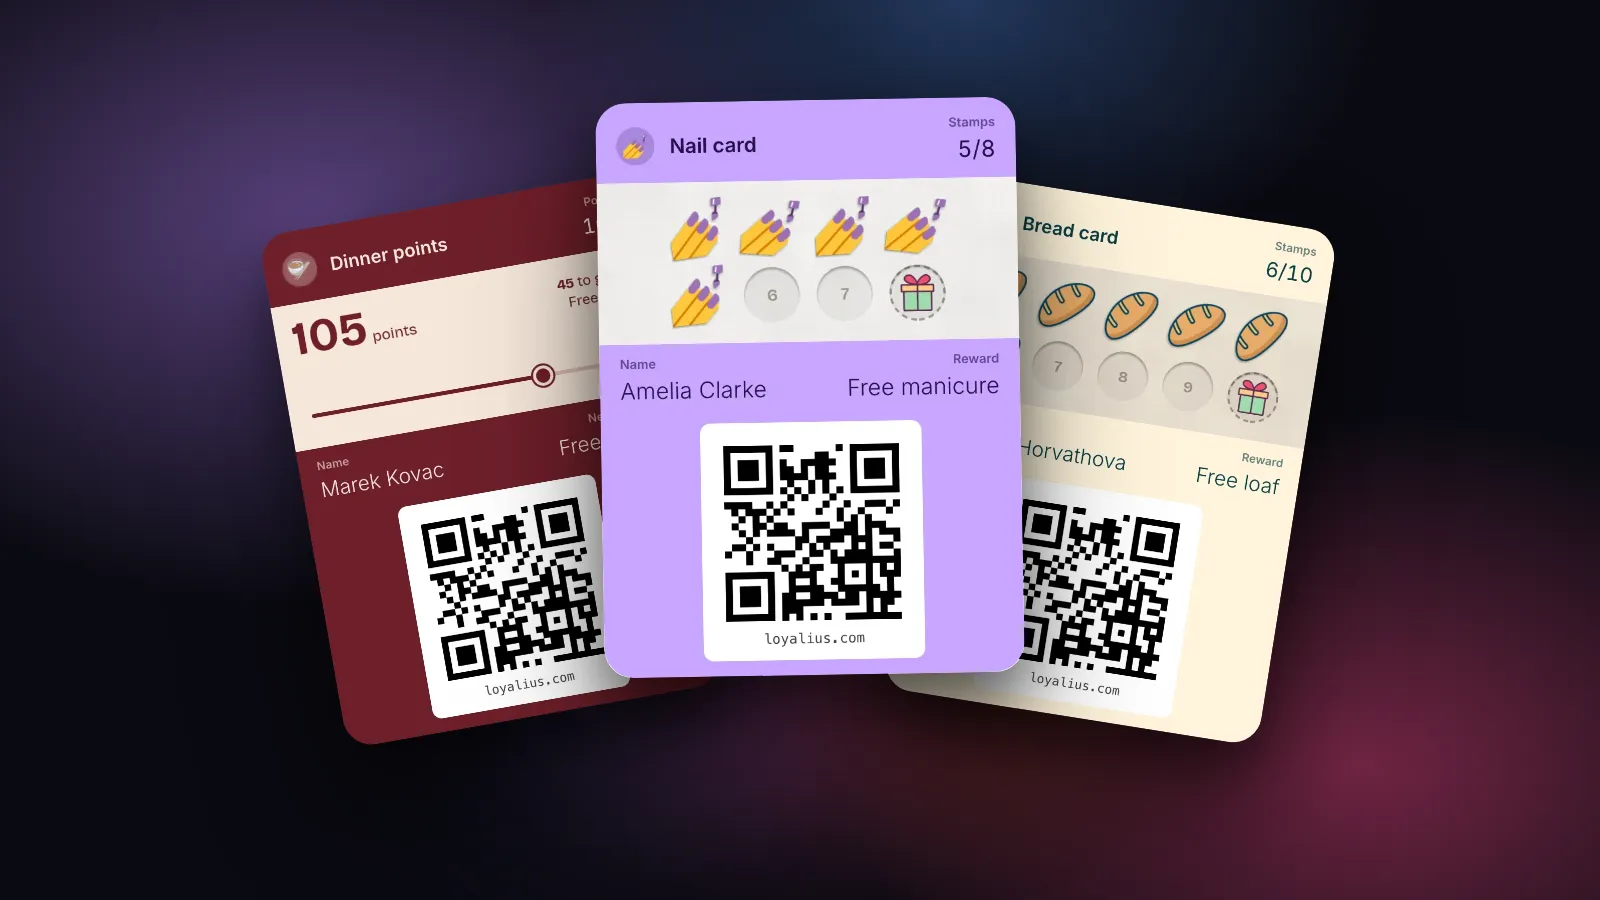
Program lojalnościowy zgodny z RODO potrzebuje dwóch osobnych rzeczy: podstawy, by przechowywać dane klienta, żeby karta działała, i osobnego „tak”, zanim wyślesz mu marketing. Aktualizacje karty, takie jak „dodano pieczątkę” czy „twoja nagroda czeka”, są częścią prowadzenia karty. Wiadomości promocyjne, takie jak „tęsknimy, czeka na ciebie darmowa pieczątka” czy prezent urodzinowy, wymagają zgody, którą klient dał sam: pustego pola przy zapisie, które sam zaznacza, zapisu tej zgody i łatwego wyjścia w każdej wiadomości.
Piszę o tym teraz, bo w grudniu właściciele wysyłają najwięcej wiadomości, a razem z nimi przychodzą pytania: „Czy mogę napisać do wszystkich, którzy mają moją kartę?” „Czy powiadomienie w Wallet to to samo co e-mail?” Kiedy w listopadzie 2026 czytałem strony, które Google pokazuje na „RODO program lojalnościowy”, mówiły o SMS-ach i newsletterach. Żadna nie wspomina o wiadomości na karcie w Wallet. Dlatego wyjaśniam tu, jak działa zgoda przy karcie lojalnościowej w Wallet, od plakatu z kodem QR aż po wypisanie się. Nie jestem prawnikiem i to nie jest porada prawna. To, co mówią oficjalne teksty, przełożone na język sklepu, plus to, jak sam bym to ustawił.
Co RODO oznacza dla programu lojalnościowego
RODO to unijne prawo o ochronie danych osobowych, a program lojalnościowy podlega mu, gdy tylko karta jest powiązana z konkretną osobą: imię, e-mail, historia wizyt. O tym, co dzieje się z tymi danymi, decyduje firma, która wydaje kartę, więc to ona za nie odpowiada. Platforma, na której działa karta, przetwarza dane według jej poleceń.
Samo prowadzenie karty to łatwa część. Klient chciał kartę, więc potrzebujesz jego e-maila, żeby ją wysłać, jego wizyt, żeby liczyć pieczątki, i jego salda, żeby pokazać nagrodę. Te dane służą karcie, o którą poprosił.
Marketing to inny cel, a RODO traktuje każdy cel osobno. Europejska Rada Ochrony Danych, która publikuje unijne wytyczne dotyczące zgody, mówi jasno o trzech sprawach (według jej podsumowania o zgodzie z kwietnia 2026, po angielsku):
- Zaznaczone z góry pole to nie zgoda. Klient musi zaznaczyć je sam.
- Zgoda powiązana z czymś innym nie jest dobrowolna. Jeśli karta działa tylko wtedy, gdy klient przyjmie marketing, taka zgoda się nie liczy.
- Wycofanie zgody musi być tak samo łatwe jak jej wyrażenie.
Które wiadomości programu lojalnościowego wymagają zgody?
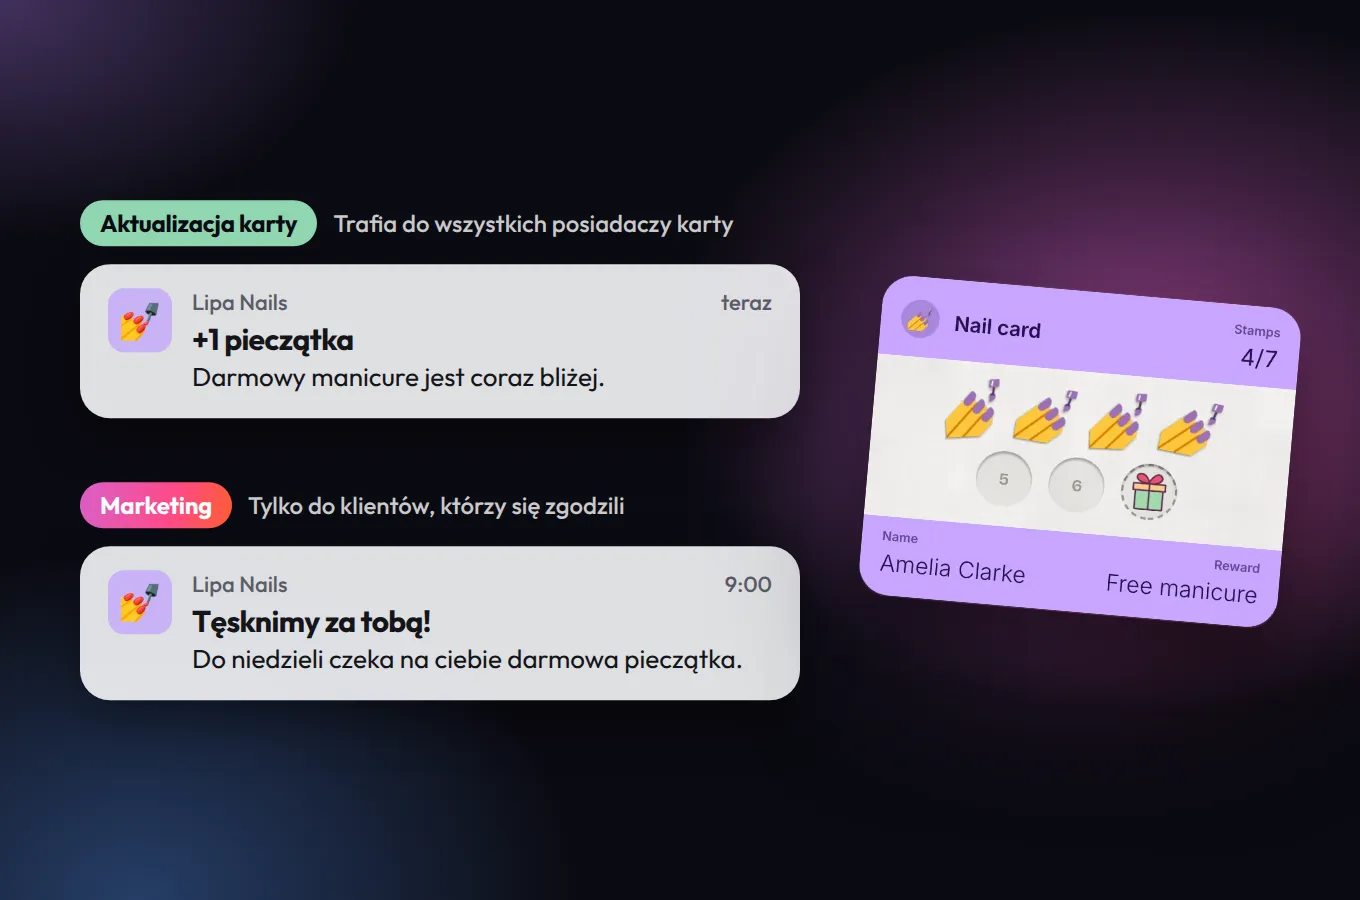
Wiadomości, które promują wizytę, ofertę lub produkt, wymagają zgody; wiadomości, które informują, co stało się na karcie, zwykle nie. Liczy się to, co jest w wiadomości, a nie kanał, którym przychodzi.
Tak posortowałbym wiadomości, które wysyła zwykły sklep:
| Wiadomość | Co to jest | Kto ją dostaje |
|---|---|---|
| „+1 pieczątka, 7 z 10” | Aktualizacja karty | Wszyscy posiadacze karty |
| „Twój darmowy manicure czeka” | Aktualizacja karty | Wszyscy posiadacze karty |
| „Tęsknimy. Do niedzieli czeka darmowa pieczątka” | Marketing | Tylko ci, którzy się zgodzili |
| „Wszystkiego najlepszego, rogalik na nasz koszt” | Marketing | Tylko ci, którzy się zgodzili |
| „Dziś od 15:00 do 17:00 podwójne punkty” | Marketing | Tylko ci, którzy się zgodzili |
| „Nasze godziny otwarcia w święta i 10 % rabatu na zestawy prezentowe” | Marketing (oferta go nim czyni) | Tylko ci, którzy się zgodzili |
Prezent urodzinowy wielu zaskakuje. Wygląda jak upominek, ale to wiadomość, która ofertą zaprasza do twojego sklepu, więc trafia do kolumny marketing. Na ostatni wiersz bym uważał: informacja o godzinach otwarcia staje się marketingiem w chwili, gdy dodasz do niej ofertę.
Czy powiadomienie push w Wallet to marketing?
Promocyjne powiadomienie push w Wallet to marketing, dokładnie jak promocyjny e-mail. Unijna zasada dotycząca niezamówionych wiadomości handlowych, artykuł 13 dyrektywy o prywatności i łączności elektronicznej, była pisana z myślą o e-mailach i SMS-ach, a ja nie znalazłem oficjalnego tekstu, który mówi dokładnie, gdzie mieści się powiadomienie w Wallet. RODO obowiązuje tak czy inaczej, bo wiadomość trafia do znanej osoby i korzysta z jej danych. Bezpieczna interpretacja jest więc prosta: jeśli te słowa wymagałyby zgody w e-mailu, wymagają jej też na ekranie blokady.
Jeszcze dwie rzeczy o samym kanale. Na iPhonie klient może wyłączyć powiadomienia dla jednej karty w jej ustawieniach w Wallet, bez usuwania karty. A Google Wallet według swojej dokumentacji dla programistów pozwala na najwyżej 3 wiadomości z powiadomieniem w ciągu 24 godzin (stan na listopad 2026). Sklep, który choćby zbliża się do tego limitu, ma większy problem niż RODO.
Jak działa zgoda, od plakatu do wypisania się
Oto cały proces, tak jak powinien działać w sklepie, w sześciu krokach.
- Plakat mówi, do czego się dołącza. „Twoja karta Piekarni Lipa w Apple Wallet lub Google Wallet” wystarczy. Nikt nie powinien mieć wrażenia, że zeskanowanie kodu QR zapisało go na listę mailingową.
- Formularz zapisu pyta osobno. Klient wpisuje e-mail i go potwierdza. Pod spodem jest jedno puste pole na wiadomości, z prostymi słowami, na przykład: „Wysyłajcie mi oferty i nowości Piekarni Lipa na kartę i e-mailem. Mogę to wyłączyć w każdej chwili”. Karta działa, czy klient je zaznaczy, czy nie.
- Zgoda jest zapisana. RODO wymaga, żebyś mógł wykazać, że ktoś się zgodził: kto, kiedy i na jaką treść. Notatka na papierze nie da rady przy większej liczbie osób; twój system lojalnościowy powinien to robić.
- Wiadomości są dzielone według odpowiedzi. Aktualizacje karty idą do wszystkich, którzy mają kartę. Oferty, wiadomości do znikających klientów i prezenty urodzinowe tylko do tych, którzy zaznaczyli pole.
- Każda wiadomość marketingowa ma wyjście. Link do wypisania się w e-mailu i ustawienie na samej karcie to po jednym dotknięciu, tak samo jak zaznaczenie pola.
- „Nie” działa od razu. Kto wycofa zgodę, do tego następna kampania już nie trafi, a karta działa dalej jak wcześniej. Traci oferty, nie pieczątki.
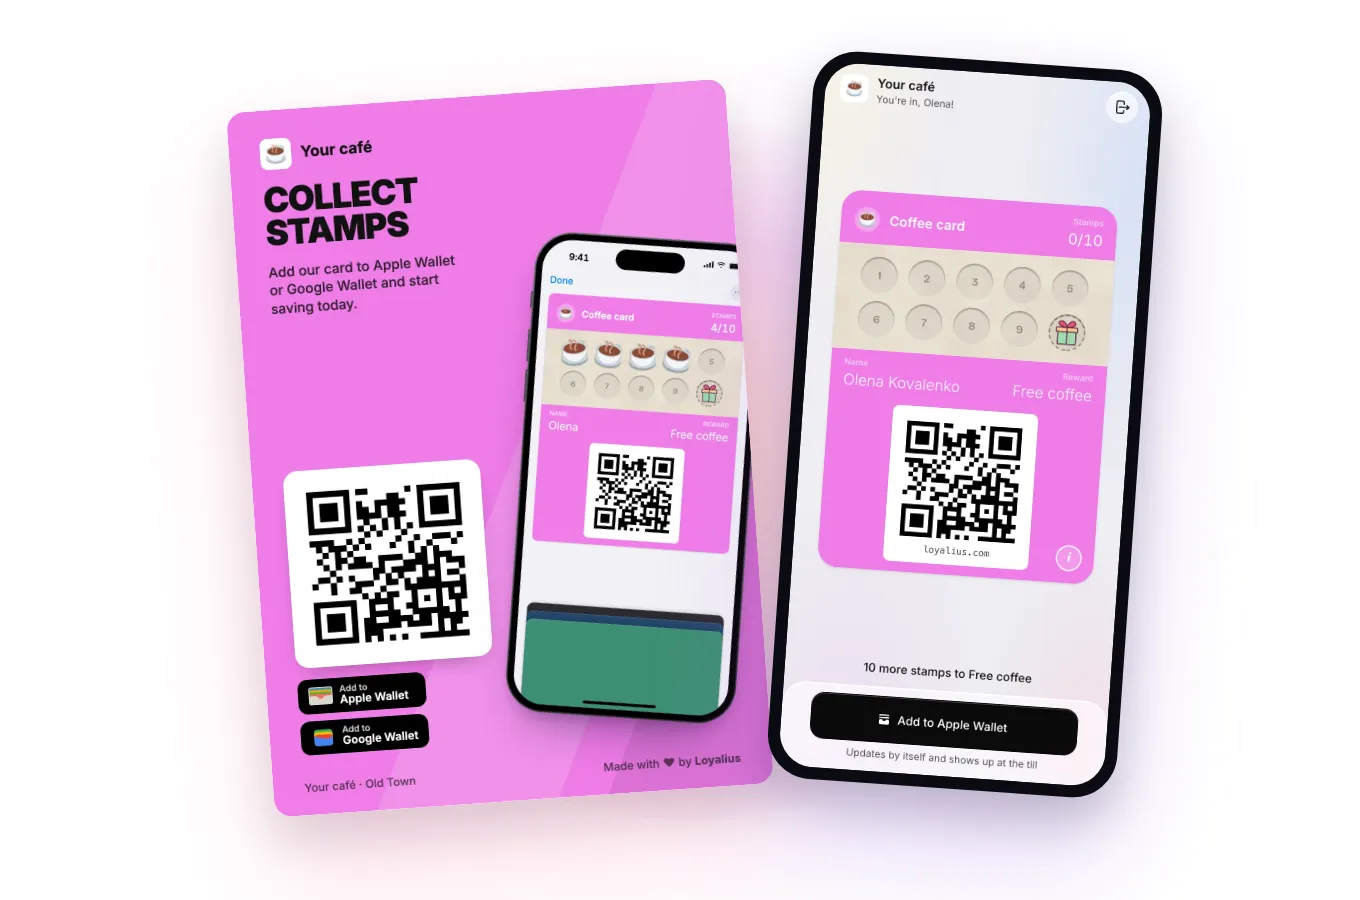
Na krokach 3–6 lista na papierze czy arkusz z e-mailami zawodzą. W Loyalius, platformie lojalnościowej, która umieszcza karty z pieczątkami, punktami i cashbackiem w Apple Wallet i Google Wallet, zgoda jest zapisywana dla każdego klienta, wiadomości marketingowe trafiają tylko do osób, które się zgodziły, a klient może wycofać zgodę na karcie lub przez link do wypisania się w wiadomości. Zapis zgód jest w każdym planie, więc jeden sklep na planie Starter ma taki sam zapis jak sieć.
A co z klientami, którzy nigdy się nie zgodzili?
Klienci, którzy zapisali się bez zaznaczenia pola, zachowują kartę i dalej dostają jej aktualizacje; twoich ofert nie dostają. Dla większości sklepów to cała odpowiedź.
Jest jeden wyjątek, o który często pytają. Artykuł 13 ust. 2 tej dyrektywy pozwala firmie wysłać obecnemu klientowi e-mailem reklamę własnych podobnych produktów, jeśli adres uzyskała w związku ze sprzedażą, klient mógł się sprzeciwić przy jego zbieraniu i może się sprzeciwić w każdej wiadomości. Trybunał Sprawiedliwości UE potwierdził w listopadzie 2025, że ta droga działa bez osobnej zgody z RODO, jeśli spełnione są wszystkie warunki (sprawa C-654/23). Kraje stosują ją różnie, a pisano ją dla e-maili, nie dla kart w Wallet.
Moje zdanie: nie opieraj karty lojalnościowej na tym wyjątku. Zapytanie kosztuje jedno pole, a klient, który je zaznaczył, wie, że twoje wiadomości przyjdą. Taki klient znacznie rzadziej wyłącza powiadomienia po pierwszej wiadomości.
Najlepszy moment, by zapytać tych, którzy pominęli pole, to ich następna wizyta, osobiście. To ta sama umiejętność co zachęcanie ludzi do zapisu, o której pisałem w tekście o pytaniu przy kasie.
Szybkie odpowiedzi
Czy mogę dodać starą listę e-maili do programu lojalnościowego i napisać do wszystkich?
Tylko w granicach tego, na co ci ludzie zgodzili się, gdy zbierałeś adresy. Adres e-mail na liście sam w sobie nie jest zgodą. Jeśli nie możesz wykazać, kto i kiedy zgodził się na marketing, lepiej zaproś ich do karty, zamiast wysyłać im oferty.
Czy mogę uzależnić wydanie karty lojalnościowej od zgody na marketing?
Nie, jeśli zgoda ma się liczyć. Według wytycznych Europejskiej Rady Ochrony Danych zgoda powiązana z czymś, czego nie można odrzucić, nie jest dobrowolna. Rozdziel więc kartę i wiadomości: karta dla wszystkich, oferty dla tych, którzy powiedzą „tak”.
Jak długo mogę przechowywać dane z karty lojalnościowej według RODO?
RODO nie podaje stałej liczby miesięcy; mówi, że dane przechowuje się tylko tak długo, jak są potrzebne do celu. Ustal okres dla nieaktywnych kart, wpisz go do polityki prywatności i trzymaj się go.
Czy RODO dotyczy małego sklepu z jednym lokalem?
Tak. RODO dotyczy każdej firmy w UE, która przetwarza dane osobowe, niezależnie od wielkości. Jedna piekarnia z 200 posiadaczami karty ma w sprawie zgody te same obowiązki co sieć, tylko z mniejszą liczbą osób na liście.
Lepiej mniej zgód, ale prawdziwych
W grudniu kusi, żeby wysłać świąteczną ofertę do wszystkich, którzy mają twoją kartę. Uważam, że warto pisać tylko do tych, którzy zaznaczyli pole. Lista 200 klientów, którzy sami poprosili o twoje wiadomości, sprowadzi z powrotem więcej osób niż 600, których nikt nie pytał, bo wśród tych 200 nikogo nie zirytuje pierwsza wiadomość.
Zanim więc wyjdą twoje grudniowe wiadomości, otwórz formularz zapisu na własnym telefonie. Sprawdź, czy pole jest puste, czy w treści jest nazwa twojego sklepu i czy karta działa bez zaznaczenia. Jeśli wszystkie trzy się zgadzają, twoja styczniowa wiadomość do znikających klientów może wyjść bez wahania.
Więcej artykułów
 Program lojalnościowy dla sklepu zoologicznego: wszystko kręci się wokół worka karmy
Punkty za euro, przysmaki przy 100, 10 € rabatu przy 250 i jedna wiadomość dla tych, którzy przegapią zakup karmy. Sześć kroków na ten tydzień.
 Program lojalnościowy dla myjni samochodowej: 6 błędów do poprawienia przed zimą
Sześć pieczątek, nagroda z nazwą, karnet przedpłacony i wiadomość w pierwszy suchy dzień: błędy programu lojalnościowego myjni przed zimą.
 Klienci nie dołączają do programu lojalnościowego? Zmień to, co mówisz przy kasie
Większość kart lojalnościowych nie przegrywa przez nagrodę, tylko przez sposób proponowania: nikt o niej nie mówi albo pytanie prosi się o „nie”.